La mensajería ya forma parte del proceso empresarial
Durante años, el correo electrónico fue el canal digital dominante para intercambiar información empresarial.
Hoy la realidad es bastante más fragmentada.
Los equipos trabajan entre correo, plataformas colaborativas, videollamadas, aplicaciones móviles, sistemas de negocio y servicios de mensajería instantánea.
WhatsApp ocupa un lugar particular en ese ecosistema.
Su adopción no necesita prácticamente formación, funciona en el teléfono que las personas ya llevan consigo y reduce la fricción para iniciar una conversación.
Esa combinación explica por qué también aparece en procesos comerciales, compras, operaciones, atención a clientes y coordinación con proveedores.
El problema no está en que las personas quieran comunicarse de forma sencilla.
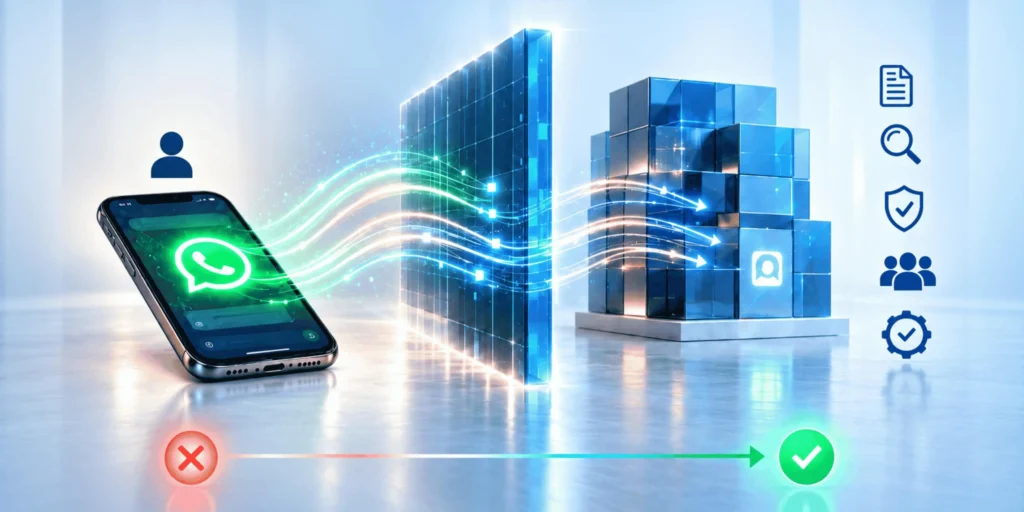
El problema aparece cuando una herramienta elegida por conveniencia termina convirtiéndose, sin una decisión explícita, en un repositorio de información empresarial.
Primera distinción: seguridad no es lo mismo que gobierno
WhatsApp indica que los mensajes personales están protegidos mediante cifrado de extremo a extremo por defecto.
Desde la perspectiva de confidencialidad de la comunicación, es una propiedad de seguridad importante.
Pero una política de gobierno de información debe responder más preguntas.
¿Qué información puede compartirse? ¿Quién es su propietario? ¿Dónde debe residir? ¿Durante cuánto tiempo debe conservarse?
¿Cómo se elimina? ¿Puede recuperarse para una auditoría, investigación o litigio?
¿Cómo se controla el acceso cuando una persona cambia de función o abandona la compañía?
El cifrado responde principalmente a quién puede acceder al contenido durante la comunicación.
El gobierno aborda el ciclo de vida de la información dentro de la organización.
Confundir ambos conceptos puede generar una falsa sensación de control.
Cuando la conversación se convierte en registro corporativo
Imaginemos situaciones habituales.
Un comercial negocia un descuento por mensajería. Un proveedor remite una cotización. Un responsable aprueba una excepción.
Alguien comparte una hoja de cálculo con información financiera o un equipo acuerda un cambio relevante en el alcance de un proyecto.
En todos esos casos, el chat deja de ser únicamente conversación.
Puede convertirse en evidencia de una decisión, en documentación contractual, en información confidencial o en parte del conocimiento operativo de la empresa.
Si ese contenido queda únicamente en un dispositivo o una cuenta que la organización no gobierna, surge una dependencia difícil de observar mientras todo funciona.
El riesgo suele hacerse visible después.
Cuando necesitamos reconstruir una decisión. Cuando una persona se marcha. Cuando aparece una auditoría o cuando debemos demostrar qué ocurrió.
El perímetro corporativo no es solo una red
Durante mucho tiempo, hablar de perímetro de seguridad significaba hablar de redes, firewalls y dispositivos.
En organizaciones cloud y distribuidas, el perímetro es también identidades, datos, políticas, dispositivos y capacidades de cumplimiento.
Una plataforma corporativa puede estar integrada con políticas de retención, prevención de pérdida de datos, auditoría, eDiscovery, clasificación y administración de dispositivos.
Microsoft documenta, por ejemplo, que Teams puede integrarse con Microsoft Purview para retención, DLP, eDiscovery, legal hold y auditoría.
Estas capacidades dependen de la configuración y del licenciamiento. No aparecen simplemente por utilizar Teams.
Ese último matiz es importante.
Usar una herramienta «corporativa» tampoco garantiza gobierno.
Una organización puede desplegar Teams, Slack, Google Workspace u otra plataforma y seguir teniendo una política de información deficiente.
El gobierno es un modelo operativo y de control.
La tecnología lo habilita, pero no lo sustituye.
¿Entonces WhatsApp debería estar prohibido?
Una respuesta universal sería poco útil.
No toda comunicación empresarial tiene la misma sensibilidad y no todas las organizaciones tienen las mismas obligaciones regulatorias.
Puede ser razonable utilizar mensajería instantánea para determinadas coordinaciones, especialmente cuando se trabaja con clientes, proveedores o terceros que no forman parte del entorno colaborativo de la compañía.
También existen WhatsApp Business y WhatsApp Business Platform, con modelos y capacidades diferentes a la aplicación personal.
Lo que resulta difícil de defender es que la política sea simplemente «cada uno usa lo que le resulte cómodo».
Si una organización permite canales externos, debería definir qué tipos de información pueden circular por ellos y cuáles deben permanecer en sistemas gobernados.
Una política basada en información, no en aplicaciones
En lugar de comenzar con una lista de aplicaciones permitidas y prohibidas, puede ser más útil comenzar clasificando la información y las acciones.
Una coordinación de horario puede tener un nivel de riesgo bajo.
Compartir credenciales, datos personales, información financiera, documentación contractual o secretos comerciales pertenece a otra categoría.
Una aprobación con impacto económico puede requerir además trazabilidad en un sistema de registro.
Esto permite construir políticas comprensibles.
Qué puede compartirse, por qué canal, desde qué dispositivos, con qué controles y cuándo la conversación debe trasladarse o registrarse en un sistema corporativo.
Cinco preguntas para revisar el modelo actual
Las organizaciones pueden comenzar con cinco preguntas sencillas:
- ¿Sabemos qué información corporativa se comparte por mensajería externa?
- ¿Hemos definido qué categorías están permitidas?
- ¿Las decisiones relevantes terminan registradas en los sistemas corporativos correspondientes?
- ¿Podemos recuperar la información que legal o operativamente debemos conservar?
- ¿Qué ocurre con esa información cuando una persona cambia de puesto, pierde el dispositivo o abandona la organización?
Si las respuestas dependen de la buena voluntad o memoria de cada usuario, probablemente no estamos ante un modelo de gobierno.
Estamos ante una práctica informal que todavía no ha generado un problema visible.
Gobernar sin convertir el trabajo en burocracia
El reto es evitar el extremo contrario.
Una política que ignora cómo trabajan realmente las personas suele terminar siendo sorteada.
Si la alternativa corporativa es lenta, compleja o inaccesible para terceros, los usuarios buscarán un canal más simple.
Por eso, el gobierno de información también es un problema de experiencia.
Las organizaciones necesitan canales suficientemente cómodos para que cumplir la política sea más sencillo que evitarla.
Tecnología, seguridad, compliance y negocio deberían diseñar conjuntamente ese modelo.
La discusión no debería enfrentar productividad y control.
Debería buscar el punto en el que ambos puedan coexistir.
La conversación que deberíamos tener
Preguntar si WhatsApp es seguro produce una respuesta incompleta.
Puede tener controles de seguridad sólidos y, aun así, no encajar en el modelo de gobierno requerido para determinada información.
La pregunta empresarial es más amplia:
¿Tenemos control suficiente sobre el ciclo de vida de la información que estamos compartiendo?
Cuando la respuesta es no, el problema no pertenece exclusivamente a WhatsApp.
Puede aparecer en cualquier canal que quede fuera de las políticas, identidades, repositorios y procesos de la organización.
Por eso, más que prohibir una aplicación concreta, conviene definir un principio:
La información debe recibir el nivel de gobierno que corresponde a su riesgo y a su valor para el negocio.
Una conversación puede estar cifrada.
Pero si contiene información empresarial, también deberíamos poder responder quién la gobierna.